Wij werkten door, zodat onze klanten konden slapen

Door Dirk Groot / nov 2026 / 4 min
Dinsdagavond, half acht...
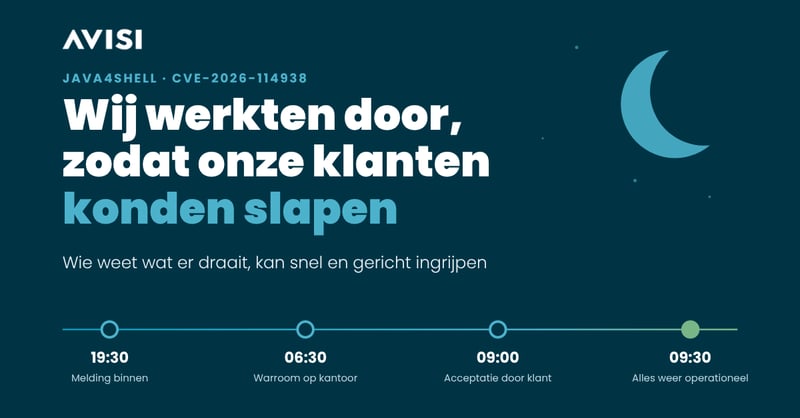
Dinsdagavond 17 november, half acht. Er komt een melding binnen over een kritieke kwetsbaarheid in Java, de technologie waarop een groot deel van de bedrijfssoftware wereldwijd draait. Ook software die wij bouwen en beheren. De volgende ochtend om half tien draaide alles weer veilig. Daartussen zat een avond en een deel van de nacht doorwerken. Onze eindklanten hebben daar vrijwel niets van gemerkt. Dat was precies de bedoeling.
Een dag later zei een gebruiker van een van die platforms tegen ons:
“Ik heb lekker gewerkt vandaag. Was er iets aan de hand dan?”
Daar doen we het voor. Als er ’s nachts iets misgaat, liggen wij wakker. Onze klanten niet.
Ik neem je graag mee in die avond, nacht en de dag daarna. Want eerlijk is eerlijk: dit soort nachten worden gewoner. Kwetsbaarheden als deze komen tegenwoordig in een tempo voorbij dat we een paar jaar geleden niet voor mogelijk hielden.
Wat was er aan de hand?
Op dinsdag 17 november maakte het Amerikaanse securitybedrijf Calif een kwetsbaarheid bekend in OpenJDK, de open basis onder vrijwel elke Java-versie die in bedrijven draait. Ze gaven het de naam Java4Shell (CVE-2026-114938). Calif vond de fout met hulp van een AI-agent, in ongeveer een uur. De details waren al uitgelekt voordat de bekendmaking gepland stond, dus de klok liep meteen.
De fout zat in een klein stukje sterk geoptimaliseerde code. Java gebruikt dat om Base64-gegevens extra snel te verwerken op moderne Intel- en AMD-processors. Door de fout kon data in het geheugen belanden waar die niet hoort. Een aanvaller kon daarmee zonder in te loggen op afstand zijn eigen code laten draaien. Dat is zo ongeveer de ernstigste kwetsbaarheid die bestaat.
Die ernst is terug te zien in de CVSS-score. De kwetsbaarheid kreeg een CVSS 4.0-score van 9,2 op 10. Getroffen waren Java 17.0.6 en nieuwer, bij vrijwel elke leverancier: Eclipse Temurin, Amazon Corretto, Microsoft, Azul, Red Hat en Oracle zelf. Calif liet zien dat de aanval werkte tegen bekende pakketten als Keycloak, Jira, Confluence en Jenkins, gewoon in hun standaardinstelling. Oracle en OpenJDK brachten dezelfde dag nog patches uit. Misbruik in het wild was op dat moment niet bekend.
Onze aanpak
Om half acht ’s avonds kwam de eerste melding binnen. Vanaf dat moment hebben we doorgewerkt.
Eerst wilden we één ding weten: waar raakt dit ons? Per klant en per omgeving hebben we nagelopen welke applicaties op Java draaien, welke versie we gebruiken en op wat voor processors ze draaien. Dat ging snel, omdat we die informatie al op orde hadden. Bij een van de platforms die wij beheren was het risico reëel.
De volgende stap was om het acute risico zo snel mogelijk te mitigeren. Samen met de klant hebben we besloten het platform tijdelijk in onderhoudsmodus te zetten. Een platform uit de lucht halen doe je niet zomaar. Maar bij een kwetsbaarheid waarmee iemand zonder in te loggen binnen kan komen, gaat veiligheid voor.
Hierna was het doel om het platform zo snel mogelijk op een veilige manier weer online te krijgen. Ook wilden we weten of er bij onze klanten al misbruik van was gemaakt. Om half zeven ’s ochtends zaten we in een warroom op kantoor, met iemand uit elk klantteam aan tafel. Een definitieve patch voor de Java-versie die wij gebruiken was er op dat moment nog niet. Het risico konden we wel wegnemen met een aanpassing in de configuratie: de versnelde rekenroute waar de fout in zat, zetten we simpelweg uit. Geen softwarewijziging dus. Ook geen haastige nieuwe release ’s ochtends vroeg.
We begonnen bij de inlogvoorziening. Daarna volgden de diensten die van buitenaf bereikbaar zijn en tot slot de rest. Om negen uur boden we de omgeving ter acceptatie aan bij de klant. Om half tien was alles weer operationeel. Voor de eindgebruikers bleef de impact minimaal.
Tegelijkertijd hebben we de logbestanden van de voorgaande uren doorgelopen op sporen van misbruik. Daar was gelukkig geen sprake van.
Zodra de definitieve patch voor onze Java-versie beschikbaar is, verwerken we die in onze software. Die gaat mee in de eerstvolgende reguliere release, na de gebruikelijke tests. Na de uitrol controleren we of alles werkt zoals het hoort. Zo maken we van een tijdelijke maatregel een structurele oplossing.
Tijdens al deze werkzaamheden hielden we de klant op de hoogte: via updates in de tickets, met een vaste contactpersoon en via calls op vaste momenten. Niemand hoefde te raden waar we stonden.
Een hoos aan meldingen
In 2025 werden 48.185 kwetsbaarheden officieel geregistreerd. Dat was al een record. Op vrijdag 13 november van dit jaar stond de teller van VulnCheck op ruim 100.000. Meer dan het dubbele. En het jaar is nog niet om.
De oorzaak laat zich raden. AI-modellen zijn in korte tijd heel goed geworden in het doorzoeken van code. Sinds Anthropic in april Claude Mythos Preview en Project Glasswing aankondigde en OpenAI met GPT-5.4-Cyber kwam, gaat het hard. Google telde in januari 5.045 nieuwe meldingen per maand en in augustus 10.740. Het securityteam Unit 42 vond met een eigen AI-platform in twee maanden meer dan 14.000 nieuwe kwetsbaarheden in bijna 4.000 opensourceprojecten.
Dat heeft een keerzijde. Ontwikkelaars van opensourcesoftware verdrinken in de meldingen. De maker van curl, een stukje software dat in ontelbare apparaten zit, stopte dit jaar zelfs met zijn beloningsprogramma voor bugmelders. Hij kreeg te veel AI-gegenereerde meldingen binnen.
Gelukkig wordt het overgrote deel daarvan nooit misbruikt. Maar als het wel gebeurt, gaat het snel. CrowdStrike zag dat 88 procent van het misbruik met publieke aanvalscode binnen 48 uur na publicatie begon. Wachten tot de reguliere onderhoudsronde is dan geen optie meer.
De vraag is dus niet meer of je alles kunt patchen. Dat kan niemand. De vraag is hoe snel je weet welke kwetsbaarheid jou raakt. En wat je dan doet.
Wat we hiervan meenemen
Dit is gewoon ons werk. Toch zitten er een paar lessen in die we elke organisatie met eigen software zouden meegeven.
- Weet wat er draait. Wie bij een melding eerst moet uitzoeken welke versies waar staan, verliest de uren die ertoe doen. Ons overzicht per klant was die avond goud waard.
- Durf eerst te mitigeren. Een definitieve patch laat soms op zich wachten. Met een tijdelijke maatregel die het risico afdekt, koop je tijd om de structurele oplossing rustig te testen.
- Beslis samen met de klant. Een platform tijdelijk offline halen is ook een zakelijke afweging. Die maak je niet alleen vanuit de techniek.
- Kijk terug en scherp aan. Na afloop hebben we geëvalueerd: kregen we het signaal vroeg genoeg en waar verloren we tijd? Met die antwoorden scherpen we onze monitoring en ons draaiboek aan. Zo zien we bij de volgende melding nog eerder wat er speelt.
AI maakt het vinden van kwetsbaarheden goedkoop en snel. Dat geldt voor onderzoekers, maar net zo goed voor kwaadwillenden. Het oplossen blijft wel mensenwerk. Die avond en nacht zaten er mensen aan tafel die de systemen kenden, samen met de klant afwogen wat verantwoord was en elke stap controleerden. AI helpt om sneller te zien wat er speelt, maar de regie houden wij. Wij gaan ervan uit dat Java4Shell niet de laatste nacht van dit soort was. Hoe we de volgende aanpakken, weten we in elk geval.
Wij blijven op, zodat onze klanten rustig kunnen slapen.
Bronnen
•Java4Shell: Codex found a remote-code bug in Java — AI/TLDR, samenvatting van de Calif-publicatie
•Oracle dicht Java-lek waarmee aanvallers op afstand code kunnen uitvoeren — Tweakers
•Java4Shell key facts — Orca Security
•CVE count passes 100,000 — The Register, 13 november 2026
•CVEs in 2025 analysis — The Stack
•Softwarelekken verdubbelen — Quasa, over de analyse van Google Threat Intelligence Group
•AI vulnerability discovery — IBM X-Force, over Unit 42 NOVA
•AI revolution? CVE disclosures jump by up to 500% — Cyber Daily
| Principal Consultant Software Engineering & Architecture
Door Dirk Groot. / nov 2026